Пилот ИИ-суфлёра затрагивает 152-ФЗ и режим персональных данных, потому сразу готовят регламент и чек-лист. Фраза «152-фз запись разговоров» часто путает согласие на запись и согласие на обработку. Их разделяют: отдельные цели, разные хранение и сроки. Это упрощает согласование и снижает риск блокировок пилота службой безопасности.
Перед стартом команда описывает поток данных: от микрофона до подсказки на экране, и кто к чему имеет доступ. Это база для оценки рисков, выбора локального размещения и договорных ограничений с подрядчиком. Без этой карты спорят терминами, а не фактами, и тянут время согласования неделями.
Что обрабатывает ИИ-суфлёр и почему это важно для 152-ФЗ
ИИ-суфлёр работает с тремя классами данных: аудио, текст и метаданные. Аудио — сама речь, текст — транскрипт, метаданные — время, номер, оператор, сценарий, оценка качества. Если запись связывается с человеком прямо или косвенно, это персональные данные. Тогда включают 152-ФЗ и все связанные обязанности контролера.
Аудиозапись попадает в систему для распознавания речи и подсказок. Риск — голос можно отнести к биометрии при определённых целях. Если цели нет, не выделяют признаки личности и не строят голосовые слепки. Это фиксируют в модели угроз и в регламенте обработки. Так снижают правовой риск и объём проверки ИБ.
Транскрипт хранит смысл разговора. В нём часто появляются имя, телефон, адрес, заказ, трекинг ссылок. Это однозначно персональные данные, если есть связь с клиентом. Фильтры маскируют номера карт, CVV и пароли. Часть контента удаляют сразу, часть — по срокам. Эти правила описывают и тестируют до пилота.
Метаданные кажутся безобидными, но по набору полей можно восстановить личность. Пример: связка номера, времени, менеджера и статуса сделки. Поэтому на метаданные тоже распространяют 152-ФЗ. Поля минимизируют под цель. Ничего лишнего не собирают. Это снижает след в логах и упрощает удаление по запросу субъекта.
Служебные поля нужны для отладки и аудита: версия модели, задержка, подсказка, нажатия горячих клавиш. Они не должны раскрывать данные клиента. Подрядчик видит только обезличенные значения. Если требуется экспорт, снимают срез без идентификаторов и проверяют выгрузку на тестовом контуре.
«Речевая аналитика превращает каждый разговор с клиентом в данные: видно, где теряются сделки и что менять в скриптах.»
Связь записи с конкретным человеком возникает через номер, договор, учётную запись, корзину сайта. Разрыв связи — сильный приём снижения риска: токенизируют идентификаторы, хранят ключ в другом сегменте, разграничивают доступ по ролям. Тогда ИИ-суфлёр решает задачу, а чувствительная связка остаётся под контролем владельца данных.
Легальная база складывается из роли оператора персональных данных, уведомления Роскомнадзора и описания цели. Для пилота обычно хватает внутреннего регламента и допсоглашения с подрядчиком об обработке. Если процесс уже описан, добавляют приложение про ИИ-суфлёр. Это ускоряет правовую часть и снимает часть вопросов ИБ.
Нужна ли запись звонков и когда требуется согласие клиента
Запись помогает обучать модели, проводить контроль качества и разбирать спорные кейсы. Но не во всех сценариях это критично. Для онлайновых подсказок часто хватает потока в памяти без записи. Тогда снижается риск, а пилот идёт быстрее. Решение фиксируют в карте потоков и в регламенте.
Согласие на запись и согласие на обработку — разные юридические факты. Первое — про сам факт фиксации разговора, второе — про цели и способы обработки персональных данных. Фраза «запись звонков согласие» вводит в заблуждение. Оба согласия можно собрать в одном сообщении, но хранить доказательства лучше раздельно.
Когда нужна запись: обучение акустики и языка, аудит подсказок, расследование жалобы, юридический спор. Когда не нужна: онлайн-подсказки на лету без обучения, отладка фраз на синтетике, анализ метрик без контента. Если запись включают, то ограничивают доступ, ставят срок хранения и журналируют каждое прослушивание.
Как собрать согласие на запись: голосовое уведомление в IVR, прямая фраза оператора перед началом разговора, кнопка в виджете обратного звонка. Как собрать согласие на обработку персональных данных: чекбокс на сайте, оферта в личном кабинете, SMS-ссылка. Доказательства хранят в логе: дата, канал, текст уведомления, признак согласия.
Риск №1 — объединить согласия и потерять гибкость. Потом сложно выключить запись для одной цели, не ломая всю обработку. Риск №2 — не хранить доказательства. Без лога любая жалоба превращается в спор слов. Риск №3 — широкая формулировка целей. Юрист исправляет это в шаблоне и в договоре с подрядчиком.
Фраза оператора должна быть короткой и понятной. Без юридического жаргона. Пример: «Разговор может записываться для контроля качества. Продолжив, клиент согласен». Если нужна запись для обучения модели, честно добавляют эту цель. Иначе обучение под сомнением, а выгруженные сэмплы придётся удалить.
Для офлайна ставят подпись в заявлении или галочку в CRM. Там же добавляют ссылку на политику обработки и контакт для отзывов согласия. Отзыв обрабатывают через кейс в сервисдеске. По отзывам удаляют записи и транскрипты, если закон не обязывает хранить их в споре или бухгалтерии.
Как подготовить пилот ИИ-суфлёра к требованиям безопасности
Минимальный пакет: карта потоков данных, модель угроз, регламент хранения записей, порядок выдачи ролей, процедура удаления, журналирование, метод контроля качества маскировки. Для подрядчика — договор об обработке, SLA, пункты о локации данных и субподрядчиках. Это закрывает правовые и ИБ-вопросы до запуска.
Локальное размещение снижает риски передачи и упрощает аудит. Контур остаётся внутри периметра. Подрядчик подключается по безопасному каналу без права копирования. Облако ускоряет пилот, но повышает требования к шифрованию, журналам и отчётности. Команда выбирает по риску и сроку, а не по привычке.
Хранение записей: ставят срок по цели, политику удаления и план резервного копирования. Продление срока — только по документу, например, при споре. Резервная копия шифруется и хранится отдельно. Доступ к лентам выдаётся по заявке и роли. Прослушивания и выгрузки журналируются и проверяются службой безопасности.
Разграничение доступа: отдельные роли на прослушивание, экспорт, настройку моделей, администрирование. Любая роль — по заявке с обоснованием и сроком. Временный доступ истекает автоматически. Секреты хранятся в сейфе ключей. Ключи шифрования разделены по контурам. Это снижает ущерб при компрометации.
Журналирование: фиксируют кто, когда, какую запись открыл, что выгрузил, какой фильтр применял. Журналы недоступны администраторам контента, только ИБ и аудиторам. Настраивают алерты на массовую выгрузку, ночные доступы и аномальные запросы. Это помогает ловить злоупотребления и доказывать добросовестность при проверке.
Маскировка чувствительных полей: номера карт, паспорт, email, токены. Маскируют в реальном времени и в хранилище. Оператор видит замену, а не сырой текст. Для обучения модели используют обезличенные фрагменты. Качество маскировки проверяют тест-коллекцией. Отчёт прикладывают к пакету согласования.
Процедура удаления: по сроку, по отзыву согласия или по запросу субъекта. Удаление полное, включая бэкапы после экспирации. Процедуру автоматизируют и документируют. В отчёте отмечают идентификатор, основание, дату и контур. Это уменьшает ручной труд и снижает риск остатков в теневых копиях.
Что сравнить: облачный и локальный вариант
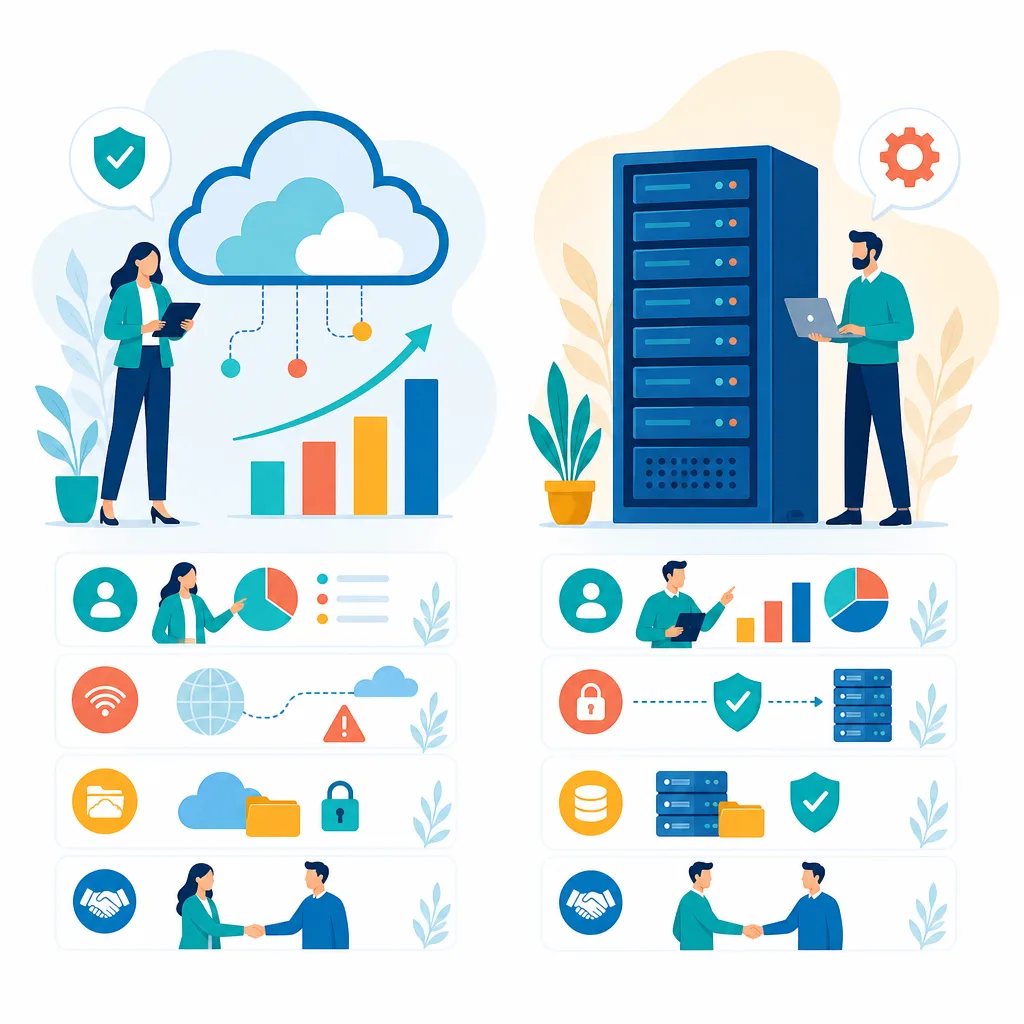
Выбор между облаком и локальным размещением зависит от риска передачи и скорости пилота. Облако даёт быстрый старт и гибкость, но требует строгих гарантий безопасности. Локальное размещение усиливает контроль и упрощает согласование с ИБ, но дольше по инфраструктуре. Решение фиксируют в матрице критериев.
При облаке ключевой риск — вынос персональных данных вне периметра. Его снижают шифрованием, сегментацией и договорными ограничениями. При локальном варианте риск — задержки проекта и скрытые затраты на железо. Их решают пилотом в тестовом сегменте и арендой ресурсов. Оба подхода совместимы с 152-ФЗ.
| Критерий | Облако | Локальное размещение |
|---|---|---|
| Контроль над данными | Ниже, часть контроля у подрядчика | Выше, контроль внутри периметра |
| Риск передачи ПДн | Повышенный, нужен DPA и шифрование | Минимальный, без передачи наружу |
| Скорость пилота | Быстрее, готовая инфраструктура | Дольше, закупка и настройка |
| Согласование ИБ | Сложнее, больше артефактов | Проще, аудит на своей стороне |
| Хранение записей | У подрядчика по договору | Внутри периметра по регламенту |
| Стоимость старта | Ниже на запуске, плата по подписке | Выше на старте, ниже OPEX |
| Масштабирование | Легче, ресурсы по запросу | Тяжелее, зависит от железа |
| Юридическая ясность | Средняя, много допсоглашений | Высокая, типовые регламенты |
Для гибридного сценария держат распознавание локально, а аналитику — в облаке. Персональные данные остаются внутри, наружу уходит только агрегация. Это снижает риск и сохраняет скорость улучшений. Гибрид требует чёткого DPA, каталога полей и теста на отсутствие утечек в телеметрии.
Что проверить перед запуском
Юристу нужен регламент цели обработки, шаблон согласий, описание роли оператора и договор с подрядчиком. ИБ нужны карта потоков, модель угроз, результаты тестов маскировки и журналирования. Владелец процесса подтверждает минимизацию данных и метрик качества. Всё это готовят заранее, чтобы не стопорить пилот.
В договоре фиксируют локацию данных, субподрядчиков, запрет на вторичное использование, порядок инцидентов, сроки удаления и возврат. В SLA — RTO/RPO, доступность, время реакции на инцидент и на запрос субъекта. В приложении — каталог полей и список масок. Эти пункты снимают основные риски.
Какие данные не собирать: полные номера карт, пароли, коды из SMS, фотографии документов, биометрические шаблоны. Если такие фрагменты могут попасть в речь, фильтр должен их скрывать до сохранения. Логи проверяют тестовыми фразами. Отчёт с результатами кладут в пакет согласования.
Чек-лист перед пилотом ИИ-суфлёра
- Карта потоков — Нарисовать источник, обработку, хранение, доступ и удаление для аудио, транскриптов и метаданных.
- Согласия — Разделить согласие на запись и на обработку ПДн, описать тексты уведомлений и хранение доказательств.
- Хранение записей — Установить срок, регламент удаления, резервные копии и локацию хранилища.
- Ролевой доступ — Развести роли прослушивания, экспорта и администрирования. Настроить выдачу по заявкам.
- Журналы и алерты — Включить аудит открытий и выгрузок. Настроить оповещения на аномалии.
- Договор и SLA — Закрепить локацию данных, запреты, сроки реакции и возврат. Приложить каталог полей.
При онлайн-подсказках без обучения пилот можно запустить без записи, только с телеметрией. Это снимает половину возражений и ускоряет старт. Для улучшений собирают обезличенную статистику по фразам и ошибкам. Когда модель стабилизируется, включают узкую запись под обучение по отдельному согласию.
Если пилот в облаке, проверяют, что подрядчик в реестре операторов ПДн и ведёт журнал инцидентов. Ключи шифрования находятся у владельца данных. Экспорт возможен только через согласованный шлюз. Для локального варианта проверяют изоляцию сегмента, бэкапы и план аварийного восстановления.
Какие выводы сделать перед согласованием пилота
ИИ-суфлёр совместим с 152-ФЗ, если разделить цели, согласия и доступы. Запись нужна не всегда. Для старта хватит онлайн-подсказок и телеметрии. Там, где без записи нельзя, ставят узкую цель, срок хранения и ролевую модель. Локальное размещение снижает риск, облако ускоряет запуск. Решение — по матрице рисков.
Быстрый путь: карта потоков, тексты уведомлений, регламент хранения, роли и журналы. Договор с запретом вторичного использования и ясной локацией данных. Пилот на ограниченной выборке, без лишних полей, с тестом маскировки. Это даёт понятный эффект и остаётся в правовом поле, без лишней бюрократии.
- Разделить согласие на запись и согласие на обработку ПДн
- Запускать онлайн-подсказки без записи, если обучение не нужно
- Зафиксировать срок и правила хранения записей в регламенте
- Настроить ролевой доступ и журналирование всех операций
- Закрепить локацию данных и запрет на вторичное использование в договоре
На витрине сайта и в IVR обновляют тексты уведомлений. В CRM добавляют признак согласия и событие отзыва. Кнопки экспорта и удаления подчиняют ролям. В отчёт по пилоту включают метрики качества, инциденты и выводы по улучшениям. Это подготавливает масштабирование без повторного юридического круга.
Хотите так же?
Оставьте контакты — перезвоним и покажем речевую аналитику на ваших звонках.