ИИ-агенты для бизнеса можно запускать с чувствительными данными, если заранее ограничить источники и действия. Компания выбирает место обработки запросов, проверяет интеграции и фиксирует обращения к системам. Опасные операции требуют отдельного подтверждения сотрудника, а не только решения модели.
Безопасность зависит не только от адреса сервера. Важно знать, куда уходят запросы, кто видит историю и какие права получил каждый инструмент. Ниже разобраны варианты размещения, этапы пилота и документы, которые помогут службе безопасности проверить решение до запуска.
Что такое ИИ агент в корпоративном контуре
ИИ-агент в корпоративном контуре — программа, которая использует модель для выполнения задачи и может обращаться к разрешённым инструментам. Обычный чат-бот может ограничиваться ответом на вопрос. Агент дополнительно способен найти документ, создать черновик или вызвать функцию внутренней системы.
Решение состоит из модели, управляющего слоя, инструментов, источников информации и интерфейса. Управляющий слой выбирает следующий шаг и передаёт запрос инструменту. Отдельный механизм проверяет права, а журнал хранит события. Корпоративные ИИ агенты не должны обходить эти проверки по просьбе модели.
Права агента не равны правам сотрудника автоматически. Даже если человек может изменить договор, интеграции для такой операции нужно отдельное разрешение. Проверка должна учитывать и роль пользователя, и полномочия инструмента. Тогда агент не получит доступ только потому, что сотрудник попросил его об этом.
«Речевая аналитика превращает каждый разговор с клиентом в данные: видно, где теряются сделки и что менять в скриптах.»
Например, агент готовит ответ о сроках поставки. Ему нужны сведения о заказе и утверждённые правила доставки, но не вся история клиента. Для черновика письма достаточно чтения. Отправку сообщения и изменение заказа можно оставить сотруднику до отдельного согласования этих действий.
Как устроен безопасный контур для агента
Безопасный путь запроса начинается с проверки личности и заканчивается записью результата. Пользователь входит в приложение, агент получает задачу и обращается к разрешённому инструменту. Шлюз проверяет доступ до вызова внутренней системы. При отказе агент сообщает об ограничении, а не ищет обходной путь.
Корпоративный контур — это инфраструктура и сервисы, которые компания контролирует по своим правилам безопасности. Интерфейс и журнал могут находиться внутри неё, а модель — снаружи. Поэтому схема должна показывать не только сервер агента, но и каждый сетевой переход с содержимым запроса.
Модель, источники, инструменты и пользовательский интерфейс лучше разделить на зоны доступа. Например, интерфейс не получает прямого доступа к базе заказов. Инструмент обращается к ней через отдельный API, а модель видит только отобранный ответ. Сетевые правила ограничивают связи между компонентами.
Тестовую среду отделяют от продуктивной: используют отдельные ключи, базы и сетевые правила. Для проверок подходят синтетические записи или заранее обезличенная копия. Тестовый агент не должен случайно отправить письмо клиенту или изменить настоящий заказ, даже если модель предложит такой шаг.
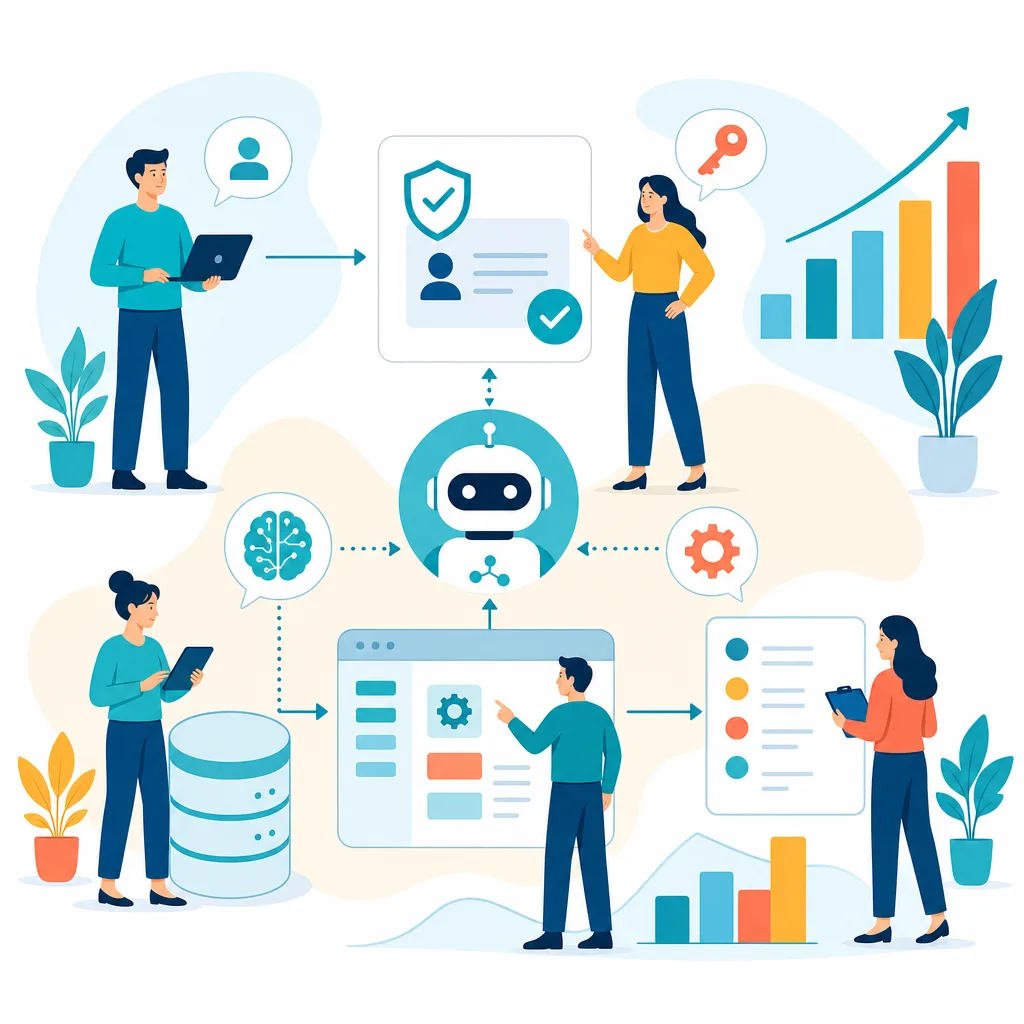
Границу удобно проверить на конкретном сценарии. Агент ищет утверждённую инструкцию в базе знаний и показывает выдержку сотруднику. Доступа на изменение клиентской записи у него нет. Попытка вызвать такую операцию должна получить отказ на стороне системы, даже если запрос пользователя выглядит убедительно.
Стоимость утечки зависит от отрасли и обстоятельств, поэтому глобальный средний показатель не заменяет оценку рисков конкретной компании. Для архитектуры он важен как напоминание: маршрут чувствительной информации и порядок реагирования стоит проверить до подключения реальных пользователей.
Где развернуть агента: сравнение моделей
Место развёртывания выбирают по потокам информации и доступным мерам контроля, а не только по названию среды. Локальный сервер, выделенное облако и внешний сервис дают разные возможности. В каждом варианте нужно отдельно проверить расположение модели, журналов и резервных копий.
| Вариант | Где обрабатываются данные | Что контролирует компания | Ограничения | Когда подходит |
|---|---|---|---|---|
| Локально | В инфраструктуре компании, если модель и инструменты тоже размещены внутри | Серверы, сеть, доступ и хранение | Нужны ресурсы, сопровождение и проверка всех внешних вызовов | Строгие требования к размещению и есть команда эксплуатации |
| Выделенное облако | В выделенной среде; расположение модели и журналов уточняют отдельно | Настройки среды и доступ в пределах договора | Часть контроля зависит от облачного провайдера | Нужна изоляция без собственной серверной инфраструктуры |
| Внешний сервис | На стороне поставщика и его подрядчиков по условиям договора | Состав передаваемых запросов, пользователей и разрешённых интеграций | Меньше прямого контроля над инфраструктурой и хранением | Сценарий допускает внешнюю обработку после проверки условий |
Локальное размещение не гарантирует, что запрос останется внутри: приложение может вызывать внешнюю модель или сервис мониторинга. Выделенное облако тоже требует проверки подрядчиков и сетевых маршрутов. На схеме потока отмечают каждый компонент, который получает текст, вложения или журналы.
Внешний сервис может подойти для информации, которую политика компании разрешает передавать поставщику. Перед договором проверяют регион обработки, сроки хранения и удаление копий. Также уточняют, использует ли поставщик запросы для обучения моделей и как уведомляет об инцидентах.
Если в одном сценарии встречаются открытые инструкции и персональная информация, их можно обрабатывать по разным правилам. Например, внешний сервис получает обезличенный вопрос, а поиск по клиентской карточке остаётся внутри. Такая схема работает только после проверки того, что контекст не раскрывает личность косвенно.
Как запускать агента: этапы внедрения
Внедрение ИИ-агентов начинают с узкой задачи и проверяют каждый переход к более широким правам. Для пилота подходит поиск ответа в утверждённой базе знаний. Результат первого этапа — описание задачи, список пользователей и критерий качества ответа, который можно проверить на примерах.
Шесть шагов безопасного запуска агента
- Выбрать сценарий — Описать задачу, ожидаемый результат и границы пилота.
- Составить карту — Перечислить участников, системы, источники и маршруты информации.
- Задать права — Утвердить матрицу разрешённых операций и запретить остальные.
- Проверить в тесте — Изолировать среду и сохранить протокол положительных и отрицательных проверок.
- Провести пилот — Подключить ограниченную группу и зафиксировать ошибки и обратную связь.
- Решить о расширении — Проверить журналы, актуальность прав и работоспособность остановки.
На втором этапе команда рисует карту процесса. В неё входят сотрудник, агент, модель, база знаний, интеграционный шлюз и журнал. Для каждого перехода указывают тип информации и владельца системы. Готовый артефакт — схема потоков с перечнем источников и разрешённых получателей.
Затем владелец процесса и служба безопасности составляют матрицу прав. Для поиска по инструкциям агенту разрешают чтение конкретного раздела. Создание и изменение записей остаются запрещены. Матрица показывает не только разрешения, но и того, кто их утвердил и когда нужно пересмотреть.
В тестовой среде проверяют обычные и запретные запросы. Например, сотрудник ищет инструкцию своего отдела, а затем пытается открыть закрытый раздел другого подразделения. В протокол записывают входные условия, ожидаемый отказ и фактический результат. Отдельно проверяют остановку при недоступности системы прав.
На пилот приглашают ограниченную группу и назначают ответственного за обращения. Участники отмечают неверные ответы, лишние запросы к источникам и неудобные отказы. Команда сверяет отзывы с журналом и сохраняет список исправлений. Широкие права в продуктивной среде на этом этапе не нужны.
Перед расширением пилота владельцы систем повторно проверяют роли, журналы и открытые замечания. Отдельный протокол подтверждает, что агент можно отключить, а его ключи — отозвать. Если критичная проверка не пройдена, запуск откладывают до исправления и повторного теста.
Как ограничить доступ к данным и системам
Принцип минимальных привилегий означает простое правило: агент получает только доступ, нужный для конкретной задачи. Право читать базу знаний не даёт права открывать все карточки клиентов. Ограничения задают в системе-источнике или шлюзе, а не полагаются только на инструкцию модели.
Чтение, создание и изменение записей разделяют на разные разрешения. Агент может собрать черновик заявки без права отправить её в работу. Для изменения существующего договора лучше предусмотреть отдельную операцию и подтверждение сотрудника. Проверка должна повторяться при каждом вызове инструмента.
Разграничение прав учитывает пользователя, роль, подразделение и тип информации. Сотрудник филиала видит только разрешённые ему документы, даже если агент технически умеет искать по всей базе. При смене роли или увольнении доступ пересматривают через корпоративный каталог и правила источника.
Чувствительную информацию ограничивают до передачи модели. Фильтр может убрать номера документов, маскирование — скрыть часть телефона, а политика — полностью запретить отдельный источник. Маска не всегда исключает повторную идентификацию, поэтому примеры запросов проверяют вместе с владельцем информации.
Для проверки возьмём обращение по заказу. Агент читает статус заказа сотрудника и создаёт черновик ответа. Менять адрес доставки ему запрещено, а отправить письмо можно только после подтверждения человека. Если пользователь просит обойти правило, шлюз всё равно отклоняет запрещённый вызов.
SSO, интеграции и политика данных
SSO, или единый вход, помогает связать запрос агента с учётной записью сотрудника. Корпоративная система подтверждает личность, а приложение сопоставляет пользователя с ролью. Сам по себе SSO не выдаёт права на каждую операцию: их дополнительно проверяют шлюз и внутренний источник.
Для интеграций создают отдельные служебные учётные записи и ограничивают API-права нужными методами. Токены хранят в защищённом хранилище, задают срок действия и регулярно меняют. Общий пароль сотрудника для агента не подходит: его трудно безопасно отозвать и связать с конкретным действием.
Политика данных описывает запросы, ответы, историю диалогов и журналы по отдельности. Для каждой категории фиксируют допустимый состав, срок хранения, владельца и порядок удаления. Пароли, токены и полные тексты чувствительных документов не должны попадать в журнал без установленной причины.
У поставщика проверяют место обработки, субподрядчиков, резервные копии и порядок удаления после окончания договора. Важно отдельно согласовать использование запросов для обучения модели и уведомление об инциденте. Обещания из презентации сверяют с договором и доступными настройками продукта.
Исследование Verizon относится к утечкам в целом и не измеряет ошибки именно ИИ-агентов. Для проекта оно подчёркивает роль людей и их учётных записей. Поэтому команде стоит проверить не только конфигурацию модели, но и выдачу прав, подтверждение действий и отзыв доступа.
Журналирование и проверка действий агента
Журналирование должно показывать, кто запустил агента и что тот попытался сделать. Фиксируют время, пользователя, запрос или его безопасное представление, вызов инструмента и результат проверки прав. Также записывают изменения, ошибки и отказы. Состав полей согласуют с политикой хранения.
Каждому запуску присваивают идентификатор и связывают с ним все вызовы инструментов. Рядом сохраняют версию модели, инструкций и настроек прав, если они доступны системе. По такой цепочке можно выяснить, почему агент обратился к источнику и какая конфигурация действовала в тот момент.
Владелец процесса проверяет качество действий, а команда безопасности — отказы, необычный объём запросов и попытки доступа к закрытым разделам. Для критичных событий настраивают уведомления. Порог и порядок реакции описывают заранее: например, повторные запрещённые вызовы запускают проверку интеграции.
При подозрении на утечку или несанкционированное изменение дежурный отключает инструмент либо агента по утверждённой процедуре. Затем отзывает ключи, сохраняет необходимые записи и передаёт инцидент ответственным. После исправления доступ возвращают только с разрешения владельца и после повторной проверки.
Чек-лист подготовки к проверке безопасности
Перед проверкой архитектуры готовят схему потоков с моделью, источниками, внешними сервисами и местами хранения. К ней прикладывают перечень типов информации и владельцев систем. Проверяющий должен увидеть, какие компоненты работают внутри компании и какие запросы покидают корпоративный контур.
Матрица прав показывает роли пользователей, разрешения агента и ограничения API. Подтверждением служат настройки SSO, список служебных учётных записей и протокол тестов на отказ. Для тестовой среды прикладывают схему изоляции и пример записей без реальной чувствительной информации.
Политика хранения должна содержать сроки для диалогов и журналов, а договор — условия удаления и обработки у поставщика. Команда показывает пример записи с идентификатором запуска и версией конфигурации. Также нужны назначенный владелец процесса и проверенный сценарий отключения агента.
Итог проверки фиксируют в списке замечаний с ответственными и сроками исправления. Для каждого риска указывают доказательство устранения: новый результат теста, изменённое правило доступа или обновлённый договор. Решение о расширении принимает владелец процесса вместе со службой безопасности.
- Место размещения модели и маршруты запросов проверяют отдельно от места установки агента.
- Доступ сотрудника и разрешения инструмента проверяют при каждом действии.
- Пилот начинают с узкого сценария, тестовой среды и запрета лишних операций.
- Журнал связывает пользователя, запуск, вызовы инструментов и версию конфигурации.
- Перед расширением проверяют условия поставщика, отзыв ключей и остановку агента.
Хотите так же?
Оставьте контакты — покажем, как ИИ-агент закрывает рутину ваших менеджеров.