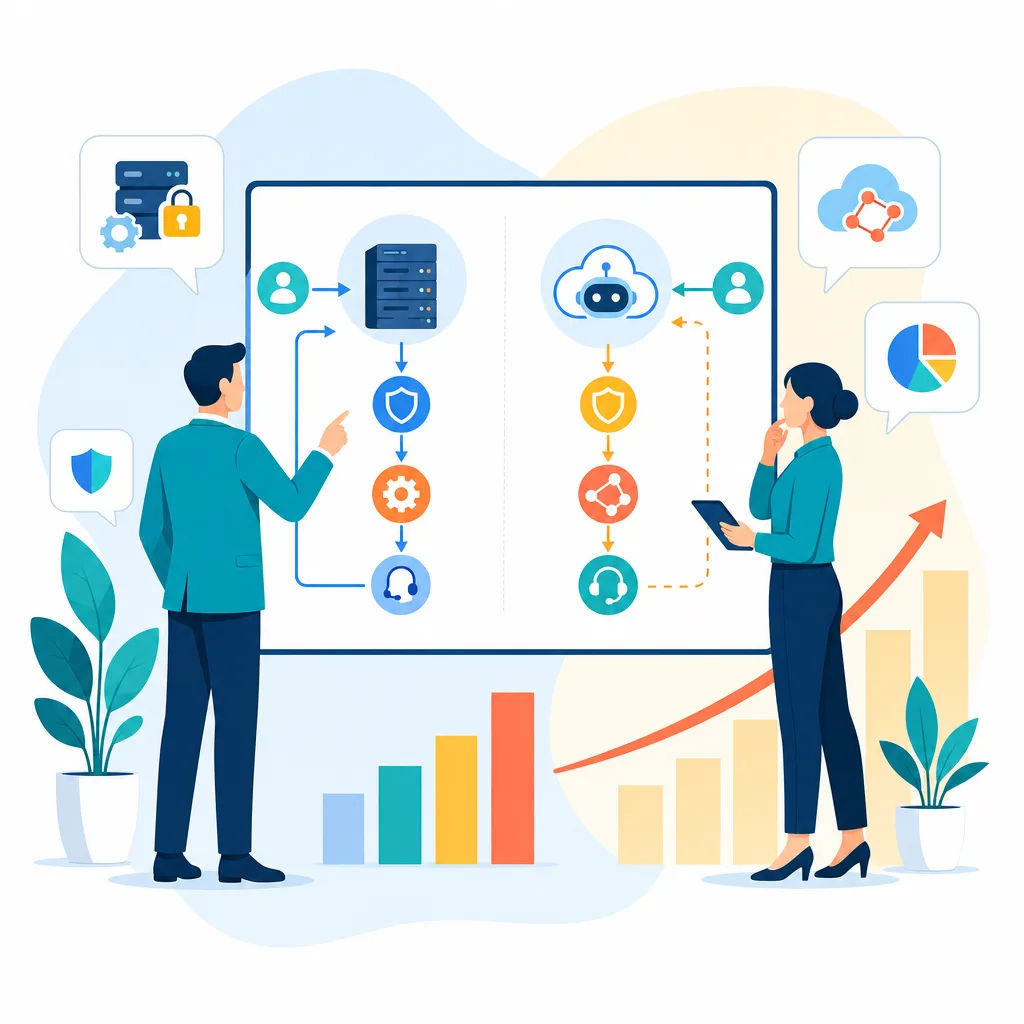
Локальный или облачный ИИ-агент отличается прежде всего местом обработки запросов и распределением ответственности. В первом случае компания обычно управляет большей частью инфраструктуры сама. Во втором часть задач берёт на себя поставщик. Вместе с размещением меняются расходы, доступ к системам и порядок поддержки.
Локальное размещение не гарантирует соблюдение 152-ФЗ. Облачный сервис сам по себе тоже не означает нарушение закона. В обоих случаях важны основание обработки, маршрут сведений, договоры и защитные меры. Итоговую схему стоит согласовать с юристами и службой информационной безопасности.
Решение зависит от того, что агент получает в диалоге и к каким системам обращается. Запрос о графике работы отличается от разговора с номером телефона и историей заказа. Важно также понять, есть ли у команды серверы, время и специалисты для регулярной поддержки сервиса.
Что значит локальный и облачный ИИ-агент
Локальный агент работает в инфраструктуре компании или в выделенном для неё контуре. Облачный использует инфраструктуру провайдера как сервис. При этом слово «локальный» не всегда означает сервер в офисе: оборудование может стоять в центре обработки данных, а границы контроля определяет договор.
Например, сотрудник задаёт вопрос о заказе. При полностью локальной схеме запрос проходит через внутренний интерфейс к модели и базе знаний внутри контура. Ответ возвращается по тому же маршруту. При облачной схеме запрос уходит в сервис провайдера, а результат приходит обратно через сеть.
Агент состоит не только из языковой модели. Ему могут понадобиться интерфейс диалога, база знаний, журналы событий и интеграции с CRM. Каждый компонент может работать отдельно. Например, модель размещена внутри компании, но сервис записи звонков отправляет копии разговоров внешнему подрядчику.
«Речевая аналитика превращает каждый разговор с клиентом в данные: видно, где теряются сделки и что менять в скриптах.»
Локальная модель и локальное хранение информации — разные свойства системы. Модель может обрабатывать запрос в контуре компании, а журналы при этом сохранять в облаке. Запрос «ии агенты локальные модели» помогает найти варианты развёртывания, но не заменяет проверку каждого потока сведений.
Где размещается агент и как устроены варианты
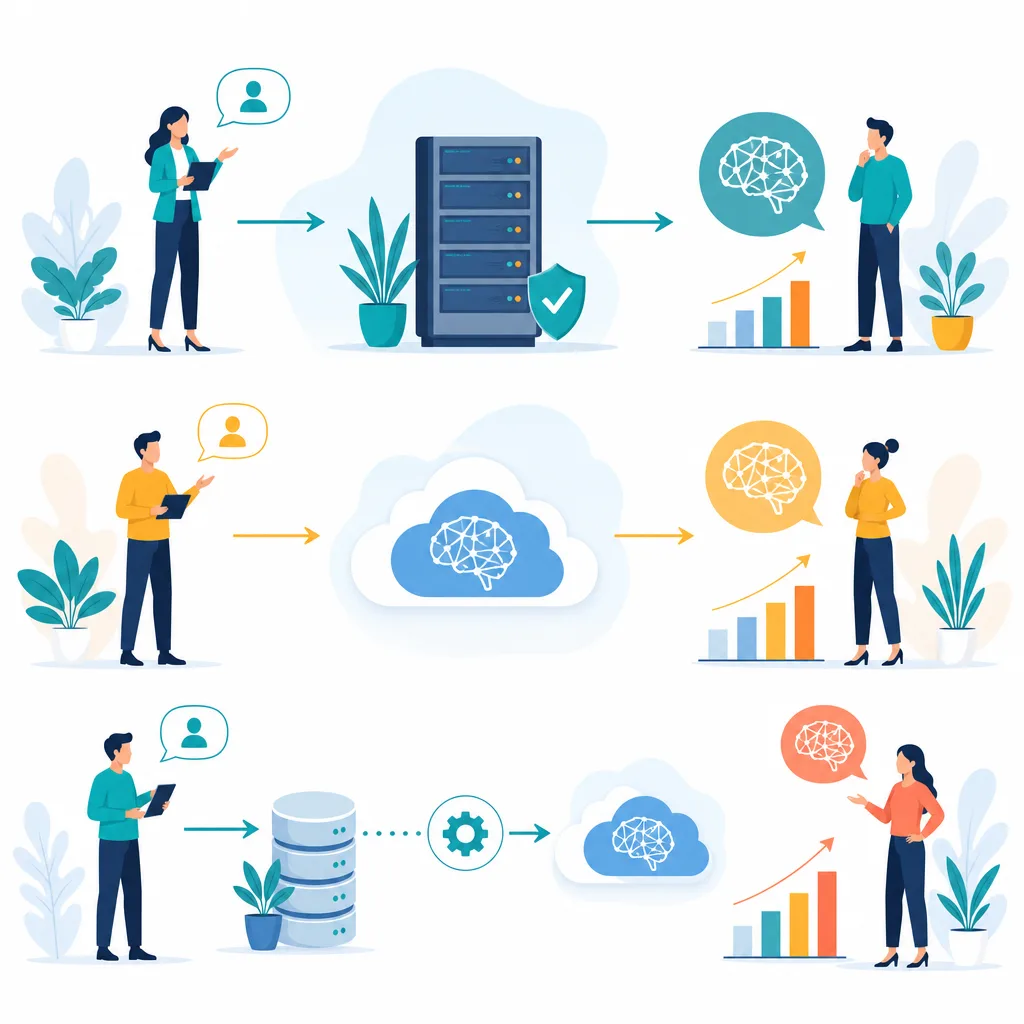
На практике используют полностью локальную, облачную и гибридную схемы. Они различаются не только адресом сервера, но и тем, кто настраивает сеть, хранит записи и устанавливает обновления. Для каждой схемы полезно нарисовать путь запроса от пользователя до всех подключённых сервисов.
При полностью локальном развёртывании, или on-premise, компания размещает нужные компоненты в контролируемом контуре. Её специалисты отвечают за серверы, доступ и резервные копии. Передача за пределы контура исключается только тогда, когда это подтверждают архитектура и фактические настройки.
При облачной схеме провайдер запускает сервис на своей инфраструктуре. Компания подключает пользователей и внутренние системы, а стороны делят обязанности по договору. По запросу «cloud ии агент» можно найти такие сервисы, но место обработки и состав привлечённых подрядчиков нужно уточнять отдельно.
В гибридной схеме компоненты распределены между собственным контуром и внешним сервисом. Например, база клиентов остаётся внутри компании, а обезличенный вопрос направляется в облачную модель. Такой маршрут работает только при корректной очистке запроса и проверке того, что внешняя часть действительно получает.
У поставщика стоит запросить схему сетевых соединений, адреса размещения и список субподрядчиков. Отдельно согласуют сроки хранения логов, доступ сотрудников провайдера и порядок удаления копий. Для интеграций важно проверить, какие поля CRM передаются агенту и как восстанавливают связь после сбоя.
Локальный или облачный: сравнение по критериям
Выбор зависит от контроля над сведениями, ресурсов команды, скорости запуска и полной стоимости. Локальная схема даёт больше возможностей управлять средой, но требует поддержки. Облачная может ускорить старт, если её условия подходят компании. Гибридная добавляет гибкость, но усложняет границы ответственности.
| Критерий | Локальный | Облачный | Гибридный |
|---|---|---|---|
| Где обрабатываются запросы | В контролируемом контуре | В инфраструктуре провайдера | На разных площадках по маршруту запроса |
| Контроль над инфраструктурой | У компании в пределах её доступа | Распределён по условиям сервиса | Разделён между компанией и провайдером |
| Скорость запуска | Зависит от готовности серверов и команды | Часто выше при готовых интеграциях | Зависит от сложности соединений |
| Поддержка серверов и обновлений | Обычно команда компании | Провайдер и компания по договору | Каждая сторона отвечает за свою часть |
| Основные статьи затрат | Оборудование, лицензии, специалисты | Тариф, запросы, хранение, интеграции | Локальная инфраструктура и облачный тариф |
| Что проверить для персональных данных | Основание, доступ, защиту и внешние связи | Маршрут, договор, место обработки и подрядчиков | Все потоки, границы обработки и договоры |
Таблица показывает типичные различия, а не гарантию результата. Например, выделенный сервер у подрядчика может давать широкий административный доступ, но обслуживание сети останется внешним. В облаке часть настроек доступна заказчику, а часть определяется выбранным тарифом и возможностями поставщика.
Небольшой ИТ-отдел может быстрее запустить облачный сервис и не закупать оборудование заранее. Но экономия времени исчезнет, если интеграции потребуют отдельной разработки. Компания с готовым защищённым контуром может использовать существующие ресурсы, хотя нагрузку и поддержку всё равно придётся оценить.
Гибридный вариант полезен, когда сценарии заметно различаются по чувствительности. Однако он требует проверить обе среды и соединение между ними. Если агент отправляет наружу фрагменты клиентской карточки, локальная база сама по себе не устраняет риски передачи этих сведений.
152-ФЗ и персональные данные
Законность обработки зависит не только от размещения агента. Важны роль оператора, цель, состав сведений, правовое основание, договоры и защитные меры. Конкретный вывод делают после анализа процессов компании. Службе безопасности и юристам нужна общая схема, а не только описание модели.
До запуска составляют перечень сведений, которые попадают в диалоги, карточки и журналы. Туда могут входить имя, телефон, запись голоса и история обращения. Затем определяют цель и основание обработки, место сбора и хранения, получателей и сроки. Проверяют также доступ сотрудников и подрядчиков.
Согласие, локализация баз и выбор архитектуры отвечают на разные вопросы. Согласие подходит не для каждого основания обработки. Требования к записи и хранению сведений в базах на территории России нужно оценивать с учётом применимых норм и исключений. Размещение сервера не заменяет такой анализ.
Срок первичного уведомления относится к случаям неправомерной или случайной передачи персональных данных, повлёкшей нарушение прав субъектов. Это не показатель скорости облачного или локального сервиса. Компания заранее определяет, кто обнаруживает инцидент, передаёт сведения оператору и принимает решение об уведомлении.
Договор с обработчиком помогает распределить обязанности, но не отменяет анализ правовых оснований и мер защиты. В нём стоит проверить поручение обработки, перечень действий, конфиденциальность и порядок сообщения об инцидентах. Если есть трансграничная передача, её условия также оценивают отдельно.
Безопасность и контроль данных
Локальное размещение может дать больше контроля над инфраструктурой, но безопасность зависит от настроек и эксплуатации. В облаке нужно проверить поставщика и распределение ответственности. Оба варианта требуют управлять доступом, следить за событиями, делать резервные копии и готовиться к инцидентам.
Доступ лучше выдавать по ролям и только к нужным функциям. Например, оператору достаточно видеть свой диалог, а администратору интеграции нужен отдельный технический доступ. Для привилегированных учётных записей проверяют многофакторную защиту, срок действия прав и порядок их отзыва при увольнении.
Шифрование при передаче и хранении снижает риск раскрытия, но ключи тоже требуют защиты. Журналы помогают расследовать события, хотя сами могут содержать чувствительные сведения. Стоит ограничить их состав и срок хранения, а затем проверить, кто читает записи и копии после восстановления.
Обновления компонентов закрывают уязвимости, но могут изменить поведение агента или нарушить интеграцию. Поэтому версии сначала проверяют на тестовом контуре и предусматривают откат. Хранение в России не доказывает полного соблюдения закона, а локальная модель не исключает внешних сетевых вызовов.
Стоимость владения и ресурсы команды
Сравнивать стоит совокупную стоимость владения, а не цену лицензии или одного сервера. Для расчёта можно взять условный горизонт в три года и включить запуск, эксплуатацию и завершение работы. Одинаковый период помогает сопоставить разовые вложения с регулярными платежами.
В локальном варианте учитывают серверы, накопители, резервирование, электричество и обслуживание. Отдельными строками идут лицензии, обновления модели и работа специалистов ИТ и ИБ. Если оборудование уже есть, важно оценить его свободную мощность и стоимость будущей замены, а не считать ресурс бесплатным.
Для облака считают тариф, объём запросов, хранение, техническую поддержку и настройку интеграций. Следует проверить плату за пиковую нагрузку, дополнительные функции и выгрузку архивов. Даже при подписке компания тратит время на управление доступом, проверку ответов агента и работу с поставщиком.
Простая формула для каждого варианта: запуск плюс расходы за три года плюс затраты на завершение или переход. При небольшом числе запросов покупка выделенного оборудования может оказаться заметной частью суммы. При высокой нагрузке растущие платежи за обращения могут изменить сравнение.
Расчёт полезно проверить на трёх сценариях нагрузки: ожидаемой, низкой и пиковой. Для каждого фиксируют число диалогов, объём записей и часы поддержки. Рыночные цены без условий тарифа мало помогают выбору, поэтому компания подставляет предложения конкретных поставщиков и собственные расходы.
Как выбрать подходящий вариант
Локальная схема подходит команде, готовой поддерживать инфраструктуру. Облачная удобна, когда важны быстрый запуск и меньшая нагрузка на собственные серверы. Гибридную стоит рассмотреть для разных маршрутов обработки. Это ориентиры для оценки, а не юридическое заключение о допустимости схемы.
Сначала классифицируют сведения по чувствительности и определяют допустимые действия с ними. Затем служба безопасности проверяет ограничения, а ИТ-команда рисует путь информации через компоненты. После этого можно оценить доступные мощности, обязанности сторон и стоимость владения на одинаковом горизонте.
Например, агент отвечает на общие вопросы о доставке и отдельно помогает проверить заказ. Для первого сценария компания может рассмотреть облачную обработку без клиентских сведений. Для второго понадобится проверить передачу номера заказа, ответ CRM и содержимое логов на каждом участке маршрута.
Запрос «лучший локальный ии агент» стоит переводить в проверяемые критерии. Важны требования к оборудованию, качество ответов на внутренних материалах и доступные интеграции. Также сравнивают управление правами, порядок обновлений и трудозатраты поддержки. Без одинаковых испытаний объявлять продукт лучшим нельзя.
Решение фиксируют вместе с допущениями. Например, запуск возможен при доступности серверов, согласованной схеме резервирования и проверенном договоре с подрядчиком. Если одно из условий меняется, сравнение возвращают на пересмотр. Это полезнее, чем выбрать вариант только по названию архитектуры.
Как оценить и запустить решение
До масштабирования агент стоит проверить на ограниченном сценарии и заранее определить допустимый состав тестовых сведений. Лучше начать с одной задачи и небольшой группы пользователей. На выходе команда получает не обещание поставщика, а результаты испытаний и список условий для дальнейшего запуска.
Сначала выбирают сценарий и составляют перечень входов и ответов. Например, агент сообщает статус учебного заказа по тестовому номеру. Затем рисуют схему потоков, отмечают подключённые сервисы и согласуют её с ИБ и юристами. Результат этапа — утверждённый маршрут и список разрешённых полей.
Далее проверяют документы поставщика, настройки доступа и журналирование. Команда фиксирует роли, срок хранения записей, порядок удаления и контакты для инцидентов. Отдельно проверяют резервное копирование и восстановление. Результат — согласованное распределение обязанностей и протокол проверки настроек.
Для сравнения локального и облачного агентов используют одинаковые типы запросов и критерии оценки. В испытании проверяют точность ответов, задержку, стабильность и поведение при отказе интеграции. Реальные персональные данные не используют без надлежащего основания и заранее согласованных защитных мер.
После теста изучают логи и подтверждают, какие сведения туда фактически попали. Ошибки ответов и сбои записывают в протокол, а нагрузку переводят в прогноз расходов. Решение о расширении принимают после устранения критичных замечаний. Если критерии не выполнены, сценарий или архитектуру пересматривают.
Вывод: что проверить перед выбором
Перед выбором проверяют фактический маршрут сведений, применимые требования закона и обязанности каждой стороны. Затем сопоставляют возможности команды с полной стоимостью за выбранный период. Название схемы не заменяет проверку настроек, договоров и внешних подключений.
- Локальное размещение не заменяет проверку требований 152-ФЗ.
- Облачный сервис оценивают по маршруту сведений и условиям договора.
- Локальные расходы включают поддержку, инфраструктуру и обновления.
- Ограниченное испытание помогает проверить качество и реальные потоки.
Ограниченный запуск помогает обнаружить расхождения между схемой и работой системы. По его итогам команда получает протокол испытаний, расчёт расходов и перечень замечаний. Эти документы дают службе безопасности и руководству общую основу для решения о масштабировании.
Хотите так же?
Оставьте контакты — покажем, как ИИ-агент закрывает рутину ваших менеджеров.