До закупки ИИ-тренажёра нужно проверить не только учебные сценарии, но и путь данных внутри сервиса. Важны состав сведений, места и сроки хранения, права пользователей, интеграции и удаление записей. Проверка должна опираться на документы поставщика и результаты технического пилота, а не только на презентацию возможностей.
Нейросеть для обучения сотрудников может сохранять голосовые диалоги, оценки и сведения об участниках. Поэтому руководителю ИТ важно заранее понять, что попадёт во внешнюю систему и кто сможет это увидеть. Требования к проверке зависят от архитектуры сервиса, настроек и того, как компания собирается проводить обучение.
Для согласования стоит собрать ИТ, информационную безопасность и ответственного за персональные данные. Владелец обучения описывает сценарий, ИТ проверяет совместимость, а профильные специалисты оценивают риски и документы. Такой порядок помогает обнаружить спорные условия до подписания договора и подключения реальных пользователей.
- Запросить схему обработки и передачи данных.
- Определить состав записей, результатов и сроки их хранения.
- Проверить SSO, роли и отключение доступа.
- Согласовать интеграции и границы обмена сведениями.
- Провести пилот на согласованном наборе данных.
- Зафиксировать открытые вопросы и ответственных.
Что проверяет ИТ при выборе ИИ-тренажёра
ИТ-служба проверяет, какие сведения поступают в тренажёр, где они хранятся, кому доступны и куда уходят результаты. Функции обучения и техническую архитектуру стоит рассматривать отдельно. Удобная симуляция разговора ещё не показывает, как сервис защищает записи и какие внешние компоненты участвуют в обработке.
ИИ-тренажёр для сотрудников может принимать голосовые записи и текстовые ответы, хранить оценки и идентификаторы работников. Точный набор зависит от продукта и настроек. До оценки поставщика полезно описать участников обучения, вводимые сведения, отчёты для руководителя и системы, в которые могут передаваться результаты.
«Речевая аналитика превращает каждый разговор с клиентом в данные: видно, где теряются сделки и что менять в скриптах.»
Например, сотрудник проходит голосовую симуляцию переговоров. Сервис сохраняет аудио, расшифровку и оценку, а руководитель видит результат в отчёте. ИТ-служба проверяет каждый переход: от устройства сотрудника до сервиса, хранилища и отчёта. Отдельно уточняют, какие сведения уходят в корпоративные системы.
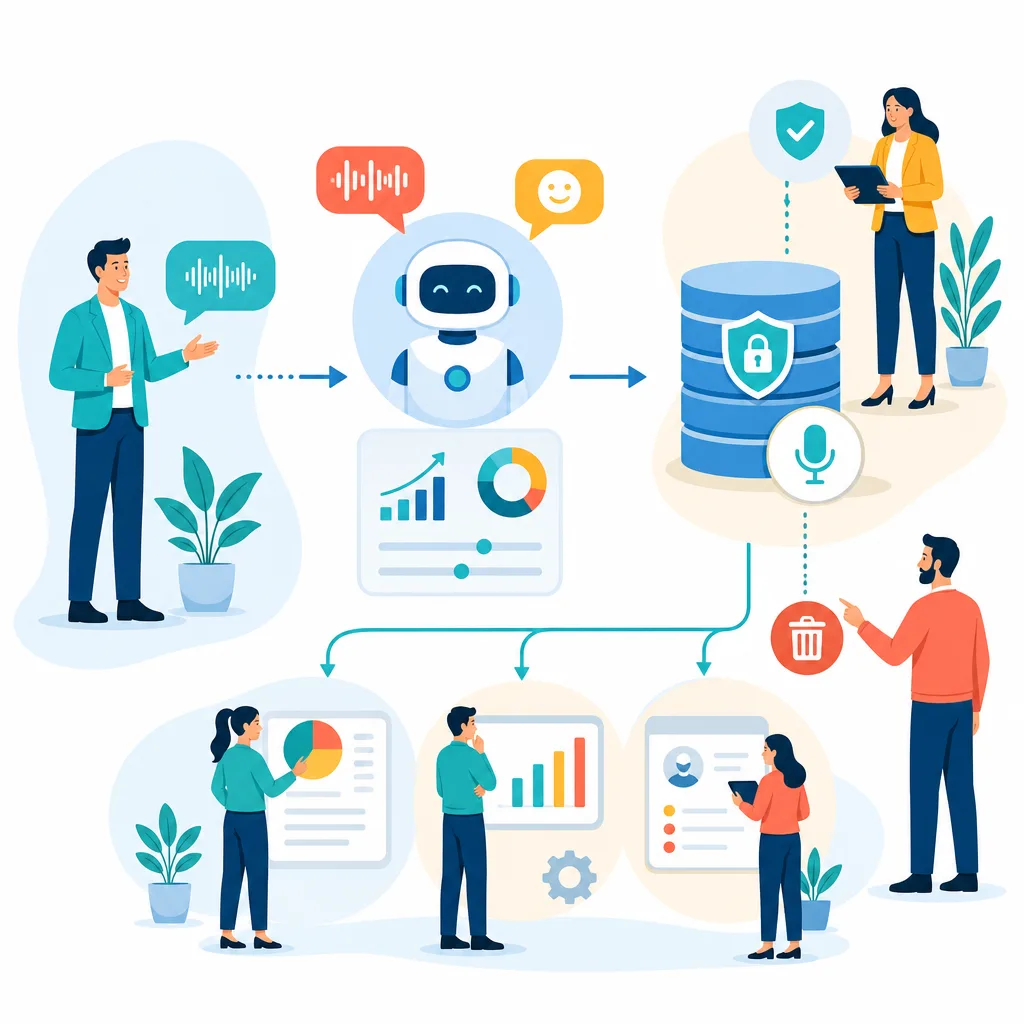
По запросу «ии тренажер для сотрудников» можно найти продукты с разной архитектурой и условиями доступа. Одни работают как отдельный сервис, другие предлагают обмен с внутренними системами. Поэтому описание сценария помогает задавать одинаковые вопросы поставщикам и сравнивать подтверждённые возможности, а не названия функций.
Какие данные обрабатывает сервис и как проверить их защиту
У поставщика стоит запросить перечень аудио, текстов диалогов, идентификаторов сотрудников, оценок и технических журналов. Фактический состав зависит от сценария и настроек. В перечне полезно отметить обязательные поля, источник каждого поля, цель сбора и пользователей, которым сведения доступны для работы.
Для каждого типа сведений нужно узнать место обработки и хранения. Аудиозапись, расшифровка, отчёт и резервная копия могут находиться в разных системах. Поставщик должен описать маршрут между ними, включая внешние компоненты, а также указать, сохраняются ли временные файлы после завершения учебного диалога.
Модель доступа проверяют отдельно для заказчика и поставщика. Важно понять, кто видит записи и оценки, как выдаются права поддержки и как контролируется их использование. Полезно запросить журнал входов и действий, а затем проверить на демонстрации, какие события доступны заказчику и сколько времени они сохраняются.
Срок хранения записей стоит согласовать для аудио, текстов, отчётов и резервных копий. Нужно уточнить, можно ли менять срок, выгружать результаты и удалять отдельную запись. Проверка завершена не после нажатия кнопки, а после подтверждения порядка удаления, включая копии и возможные технические ограничения.
Минимизация данных снижает объём сведений, которые попадают в сервис. Например, для учебного сценария может хватить внутреннего идентификатора вместо имени, должности и контактов работника. При этом идентификатор может позволять установить личность через другие системы. Сам по себе такой подход не снимает требований закона.
Безопасность данных проверяют по документам и настройкам, а не по общей фразе о шифровании. Стоит спросить, что защищено при передаче и хранении, кто управляет ключами и какие исключения есть у схемы. Также нужно уточнить, применяет ли поставщик записи для дообучения моделей и может ли заказчик управлять этим использованием.
Как проверить соответствие требованиям 152-ФЗ
До закупки нужно определить роли заказчика и поставщика при обработке персональных данных и проверить меры для конкретного сценария. Один сертификат или пункт договора не подтверждает полное соответствие всем требованиям. Профильный юрист или ответственный за персональные данные оценивает состав сведений, архитектуру и условия использования.
В документах стоит проверить условия обработки, поручение поставщику, если оно требуется, и обязанности сторон при инциденте. Отдельный вопрос — локализация баз персональных данных с учётом применимых норм и фактической архитектуры. Нужно сопоставить адреса и процессы из договора со схемой хранения и перечнем внешних исполнителей.
Этот срок важен для организации проекта: нужно заранее определить, кто принимает обращение, находит записи и готовит ответ. Закон предусматривает возможность продления не более чем на пять рабочих дней с направлением мотивированного уведомления. Конкретный порядок и актуальную редакцию нормы проверяет ответственный специалист.
Сроки связаны с обнаружением неправомерной или случайной передачи либо доступа к персональным данным, если это повлекло нарушение прав субъектов. До запуска стоит согласовать канал связи с поставщиком, передачу сведений и ответственных за расследование. Применимость обязанности и точную формулировку проверяет юрист по актуальной редакции закона.
Как проверить интеграции, SSO и доступы
Совместимость подтверждает проверка конкретных потоков данных, способов входа и прав пользователей в выбранной конфигурации. Логотип корпоративной системы в презентации не показывает состав обмена или ограничения подключения. ИТ-служба сначала описывает нужный сценарий, затем просит поставщика показать его на тестовом контуре.
Интеграция с CRM нужна не каждому проекту. Если обмен планируется, следует определить, какие поля тренажёр получает из CRM и какие результаты отправляет обратно. Важно проверить направление передачи, периодичность, ограничение набора полей и поведение при ошибке. Лишние сведения лучше исключить до запуска интеграции.
SSO позволяет входить в сервис через корпоративную систему аутентификации. У поставщика нужно уточнить поддерживаемые протоколы и настройки, а также связь с каталогом пользователей. Проверка охватывает создание учётной записи, смену роли и увольнение. Поддержку конкретного протокола подтверждают по документации и на пилоте.
Ролевые доступы ограничивают видимость сведений по задачам пользователя. Например, сотрудник видит свои результаты, руководитель — результаты своей команды, а администратор управляет настройками. Фактический набор ролей может отличаться. Его нужно проверить в интерфейсе, включая права на просмотр записей и выгрузку отчётов.
Для API, то есть программного интерфейса обмена, стоит запросить документацию, тестовый контур и ограничения запросов. Важно узнать, где видны ошибки и кто поддерживает соединение. На пилоте можно отключить тестовую учётную запись в корпоративной системе и проверить, прекращается ли доступ согласно согласованному сценарию.
Какие варианты внедрения сравнить до закупки
Сравнивать стоит только варианты размещения и обмена данными, которые доступны у конкретного поставщика. Облачный сервис и размещение в контуре заказчика отличаются распределением обязанностей, но сам тип размещения не доказывает уровень защиты. Решение зависит от мер безопасности, состава сведений и ресурсов компании.
При сравнении полезно выяснить, где обрабатываются записи, кто администрирует среду и как подключаются корпоративные системы. Отдельно оценивают обновления, поддержку и ограничения для ИТ-службы. Таблица помогает собрать вопросы в одном месте, но каждый ответ требует документов или проверки на тестовом сценарии.
| Критерий | Облачный сервис поставщика | Размещение в контуре заказчика, если доступно |
|---|---|---|
| Ответственность за инфраструктуру | Уточнить, что обеспечивает поставщик, а что — заказчик | Уточнить, какие компоненты обслуживает заказчик |
| Хранение и доступ к данным | Запросить места хранения и модель доступа | Проверить внутренние политики и администрирование |
| Обновления и поддержка | Согласовать порядок и сроки | Оценить ресурсы на обновления и поддержку |
| Интеграции | Проверить доступные интерфейсы и ограничения | Проверить совместимость с внутренней инфраструктурой |
| Что подтвердить до выбора | Документы, настройки и тестовый сценарий | Архитектурную схему, требования к ресурсам и тестовый сценарий |
Доступность размещения внутри контура нужно отдельно подтвердить у поставщика. Даже при таком варианте внешними могут оставаться обновления, поддержка или отдельные компоненты обработки. Для облака, напротив, важно выяснить, какие настройки и контроль сохраняются у заказчика и как он получает подтверждение выполненных операций.
Нельзя заранее признать один способ размещения лучшим для каждой компании. Локальная среда требует ресурсов на администрирование, а облачная — ясных договорённостей о доступе и хранении. Выбор делают после проверки внутренних политик, состава записей, технических возможностей команды и конкретных условий поставщика.
Что запросить у поставщика до согласования закупки
Согласование с ИТ ускоряет комплект подтверждений о данных, доступах, хранении, интеграциях и действиях при инциденте. Запрос лучше отправить до финального выбора тарифа и подписания договора. Тогда поставщик сможет показать ограничения, а команда заказчика — оценить их влияние на учебный сценарий и внутренние правила.
Первый документ в комплекте — схема архитектуры и потоков данных. К ней нужен перечень сведений и целей обработки, мест и сроков хранения, правил экспорта и удаления. Полезно попросить показать, где появляются аудио, текст и отчёт, а также какие системы или внешние исполнители получают доступ к каждому типу сведений.
Второй блок запроса касается ролей, журналов, интеграций и требований к SSO. Поставщик должен описать доступные настройки и ограничения, а не только перечислить функции. ИТ-служба сверяет описание с корпоративной инфраструктурой и отмечает пункты, которые можно проверить на демонстрации или отдельном тестовом контуре.
Каждый пункт удобно записывать как вопрос, подтверждение и ответственный. Например: можно ли удалить запись после обучения; поставщик показывает настройку или регламент; специалист ИТ либо ответственный за данные фиксирует результат. Если документ описывает только общий порядок, практическую возможность проверяют отдельно.
Границы ответственности стоит закрепить письменно. Нужно определить, кто создаёт учётные записи, поддерживает интеграции, принимает запросы на удаление и сообщает о сбоях. Если обработку ведут субподрядчики или внешние компоненты, поставщик поясняет их роль и отражение в договорных документах. Устного ответа менеджера недостаточно.
Проверка заканчивается списком подтверждённых и открытых пунктов. Например, поставщик может показать загрузку записи, но не объяснить её путь до удаления из резервных копий. Тогда вопрос остаётся открытым до получения регламента или демонстрации. Решение о закупке принимают с учётом такого пробела, а не предполагаемого ответа.
Как провести пилот и принять решение
Пилот проверяет не только качество обучения, но и вход в систему, доступы, передачу результатов, хранение записей и удаление. До старта команда согласует участников и тестовые сведения. Лучше использовать специально подготовленные сценарии без реальных клиентских разговоров, если они не нужны для проверки и не согласованы отдельно.
Критерии приёмки фиксируют до тестирования и привязывают к настройкам продукта и политикам компании. Например, тестовый руководитель видит только результаты своей команды, а сотрудник — только собственные. Для каждой проверки заранее назначают исполнителя, ожидаемый результат и способ сохранить подтверждение без лишних персональных сведений.
Шесть шагов технического пилота
- Согласовать тестовый набор — Выбрать пользователей, учебные сценарии и сведения, которые допустимо передать в сервис.
- Проверить вход и роли — Настроить согласованный вход, проверить видимость результатов и отключить тестовую учётную запись.
- Пройти обучение — Провести симуляцию и сверить сохранённые аудио, текст, оценку и технические записи с перечнем.
- Проверить обмен — Передать результаты в согласованную систему и проверить поля, права и обработку ошибки.
- Проверить управление записями — Испытать экспорт и удаление, изучить доступные журналы и порядок удаления копий.
- Закрыть замечания — Зафиксировать результаты, владельцев проблем и условия, при которых проверку можно повторить.
После симуляции важно сверить фактические записи с согласованным перечнем. Проверяют, появился ли текст диалога, какие поля попали в отчёт и кто получил к ним доступ. Если интеграция временно недоступна, команда наблюдает за ошибкой и повторной передачей. Такой тест показывает не только успешный, но и проблемный сценарий.
Итог пилота оформляют по каждому критерию: пройдено, не пройдено или требуется уточнение. Рядом указывают подтверждение, ответственного и срок устранения замечания. Скриншот настройки, запись теста или документ поставщика полезнее устного обещания. После исправления критичный сценарий повторяют и сохраняют новый результат.
Алгоритм согласования закупки
Порядок согласования начинается с описания учебного сценария и состава сведений. Затем команда запрашивает подтверждения у поставщика, проверяет интеграции и доступы на пилоте и фиксирует решение вместе с открытыми рисками. Владелец обучения, ИТ, информационная безопасность и специалист по персональным данным оценивают один сценарий.
В контрольном списке должны остаться вопросы о составе сведений, месте и сроке хранения, правах доступа и удалении записей. Если нужны SSO или обмен с CRM, проверяют их настройки и границы передачи. Для каждого ответа указывают подтверждающий документ или результат теста, а также сотрудника, который отвечает за проверку.
Поиск по фразе «ии обучение сотрудников» помогает найти варианты, но не заменяет техническую и юридическую оценку. Наличие функции в интерфейсе тоже не гарантирует, что она подходит внутренним правилам. Решение зависит от требований компании, результатов пилота и того, готовы ли стороны принять оставшиеся ограничения.
До финального согласования стоит собрать ответы поставщика, результаты пилота и нерешённые вопросы в одном документе. Для каждого риска фиксируют владельца и дальнейшее действие. ИТ, информационная безопасность и ответственный за персональные данные смогут сверить выводы по единому сценарию и принять обоснованное решение о закупке.
Хотите так же?
Оставьте контакты — покажем тренажёр на ваших сценариях и метриках онбординга.